
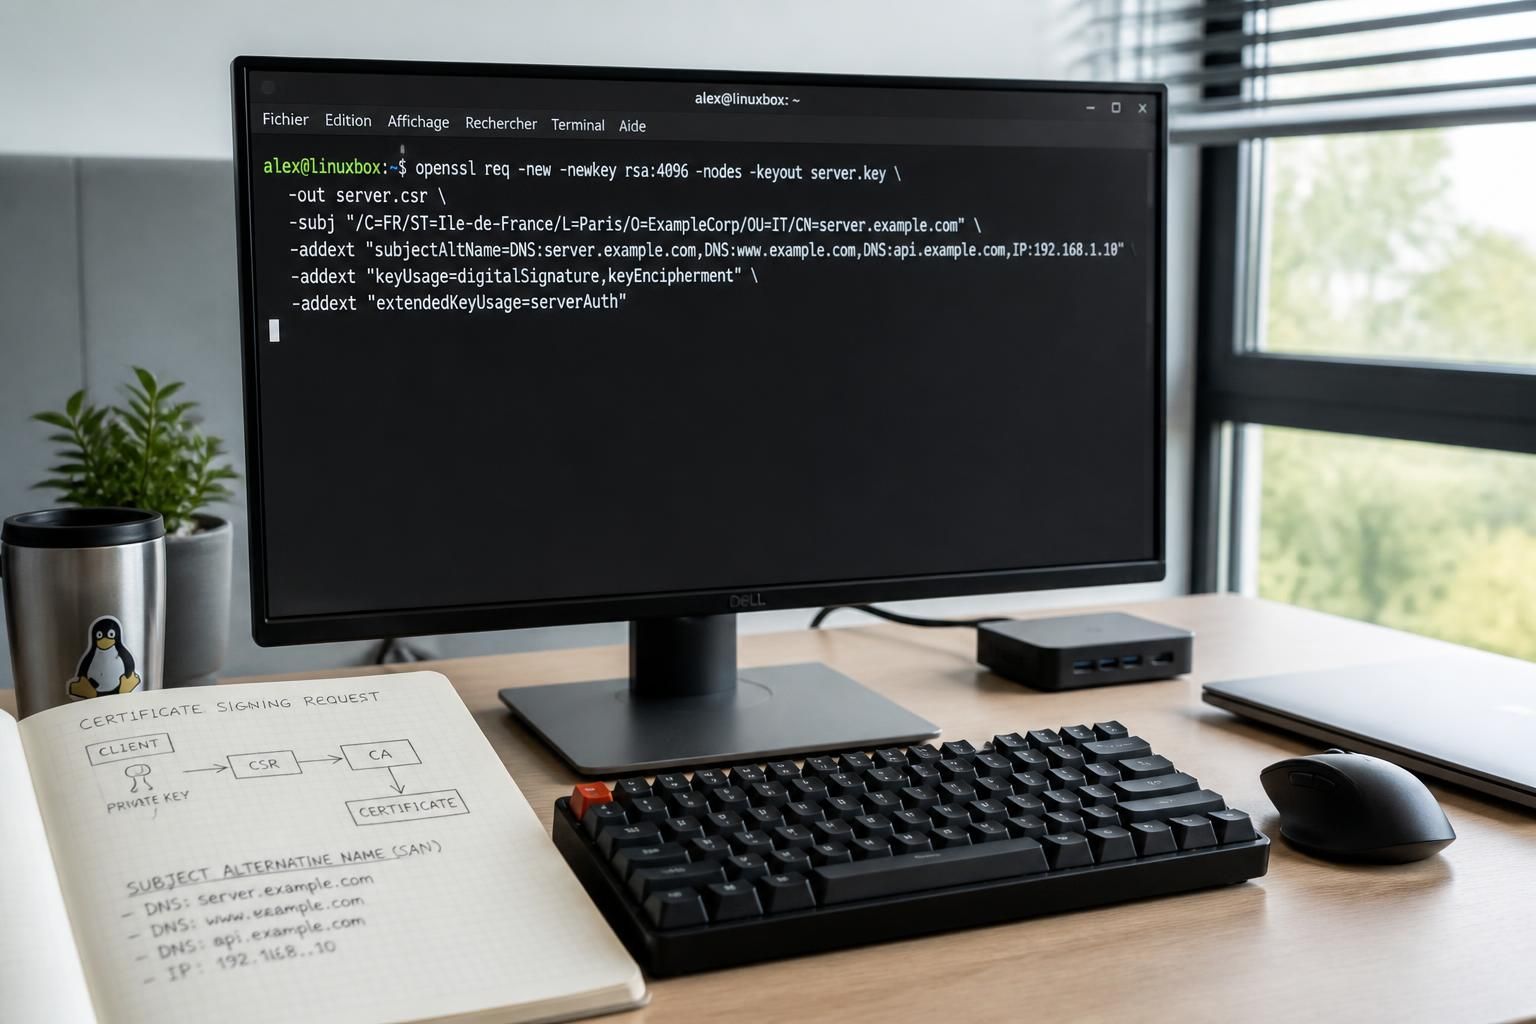
Dans beaucoup d’équipes, la demande de certificat reste un petit moment de flottement : faut-il passer par un générateur en ligne, bricoler un fichier de configuration, ou repartir sur une commande OpenSSL plus propre ? Dès qu’un site doit répondre sur plusieurs noms, la question du SAN devient centrale, parce qu’un certificat limité à un seul nom de domaine finit vite par créer des alertes, des erreurs de navigateur ou des déploiements à rallonge. Sous Linux, openssl garde pourtant une vraie longueur d’avance : il permet de maîtriser la génération d’une csr, de garder la main sur la clé privée et d’intégrer les bons paramètres dans une configuration claire, sans dépendre d’un outil externe qui récupère parfois plus que nécessaire.
Le sujet mérite d’être regardé avec méthode, parce qu’un CSR bien construit évite des allers-retours avec l’autorité de certification et réduit les risques d’erreur au moment de valider des certificats. Entre la bonne commande, les options utiles et les subtilités du SAN, la logique reste simple une fois les étapes mises à plat. Et c’est souvent là que tout change : un fichier propre, une demande cohérente, puis un certificat prêt à couvrir les bons hôtes, y compris dans les environnements hybrides ou les petites infra qui grandissent vite.
L’article en bref
Créer une CSR avec SAN sous Linux demande surtout de bien organiser la clé, la configuration et la commande OpenSSL. Une fois le bon schéma en place, la demande de certificat devient nette, portable et beaucoup plus fiable.
- SAN bien posé : plusieurs noms et IP dans un seul certificat
- OpenSSL sous contrôle : une commande simple, reproductible et sûre
- Fichier de configuration : centralise sujet, extensions et alternatives
- CSR prête pour la CA : validation plus rapide et moins d’erreurs
Avec la bonne méthode, la génération d’un CSR avec SAN devient un geste fiable et durable.
Créer une csr OpenSSL avec SAN sous Linux sans se perdre dans les options
Le cas le plus courant ressemble à celui d’une petite société fictive, “NovaDesk”, qui veut sécuriser mondomaine.com, www.mondomaine.com et un sous-domaine d’administration. Sans SAN, le certificat ne couvre qu’un nom, et le reste déclenche des avertissements peu rassurants. Avec un CSR bien préparé, la demande part déjà alignée sur les besoins réels, ce qui évite de corriger au dernier moment un détail qui peut bloquer toute l’émission.
Le point fort d’OpenSSL, c’est justement cette souplesse. La logique est lisible : on prépare la clé privée, on décrit la configuration, puis on lance la génération du CSR avec les bonnes options. C’est plus propre qu’un outil en ligne qui masque les paramètres, surtout quand un environnement de production doit rester maîtrisé de bout en bout.
Comprendre le SAN avant de taper la commande
SAN signifie Subject Alternative Name. Derrière ce nom un peu sec se cache une fonction très pratique : ajouter plusieurs identités à un même certificat, comme des noms de domaine, des sous-domaines, des adresses IP, voire des emails selon le contexte.
Dans la vraie vie, cela sert à couvrir un site principal, sa version www, un espace boutique, un serveur interne ou encore une interface d’administration. C’est souvent ce détail qui sépare un déploiement fluide d’un casse-tête de validation.
Le réflexe à garder en tête est simple : si le certificat doit répondre à plusieurs adresses, le SAN n’est pas un bonus, c’est le cœur du besoin.
Génération d’une clé privée et préparation du fichier de configuration
Avant de créer la demande, il faut une base solide. Sur OpenSSL, une clé RSA de 2048 bits reste un minimum courant, tandis que l’ECC attire de plus en plus d’équipes qui veulent un bon compromis entre légèreté et sécurité, surtout sur des serveurs modernes ou des équipements un peu limités.
Une anecdote revient souvent dans les environnements de support : une demande de certificat semble “ratée”, alors que le vrai problème venait juste d’une clé mal préparée ou d’un fichier de configuration incomplet. Une fois ces deux éléments cadrés, la suite devient presque mécanique.
- Clé RSA : adaptée aux usages classiques et très répandue
- Clé ECC : plus compacte, pratique sur certaines architectures
- Fichier INI : centralise les champs du sujet et les extensions
- Extension SAN : ajoute les noms alternatifs au certificat
Exemple de configuration OpenSSL pour une CSR avec SAN
Un fichier de configuration permet de garder une demande lisible et reproductible. Au lieu de saisir chaque donnée à la main à chaque tentative, tout est regroupé dans un seul endroit, ce qui évite les oublis et rend la génération plus fiable.
| Bloc | Rôle | Exemple utile |
|---|---|---|
| [req] | Définit le comportement de la demande | prompt = no |
| [dn] | Décrit l’identité du titulaire | CN, O, OU, C |
| [req_ext] | Ajoute les extensions du certificat | subjectAltName |
Pour un domaine fictif comme mondomain.com, la section SAN peut contenir plusieurs entrées, par exemple DNS: www.mondomain.com, DNS: shop.mondomain.com et une adresse IP si nécessaire. C’est cette précision qui permet à la CA d’émettre un certificat vraiment aligné sur l’usage prévu.
Commande OpenSSL pour générer la csr avec SAN et options utiles
Une fois la clé et le fichier de configuration prêts, la commande devient très courte. C’est souvent le moment où l’on réalise que la complexité n’était pas dans l’outil, mais dans la préparation des données.
Commande de génération :
openssl req -new -config sslconf.ini -key mondomain.com.key -out mondomain.com.csr
Cette ligne produit un fichier CSR prêt à être envoyé à l’autorité de certification. Le trio obtenu est simple à retenir : configuration pour les informations, clé privée pour la base cryptographique, et csr pour la demande finale.
RSA, ECC et choix de clé selon le contexte
En pratique, le choix dépend du serveur, de la politique de sécurité et du niveau de compatibilité recherché. RSA reste très courant, tandis qu’ECC séduit quand l’objectif est d’avoir une clé plus légère sans sacrifier la robustesse.
Le bon réflexe consiste à choisir une option cohérente avec l’infrastructure, pas simplement la plus populaire. Sur un parc ancien, RSA rassure souvent davantage ; sur une architecture récente, ECC peut apporter plus de souplesse.
| Type de clé | Commande courante | Usage conseillé |
|---|---|---|
| RSA 2048 | openssl genrsa -out mondomain.com.key 2048 | Compatibilité large et déploiement classique |
| ECC prime256v1 | openssl ecparam -genkey -name prime256v1 -out mondomain.com.key | Environnement moderne et clé plus légère |
Dans les deux cas, l’objectif reste identique : partir d’une base propre pour que le certificat final couvre exactement les bons usages. Le SAN fait le reste, à condition d’avoir été défini dès la demande.
Vérifier une csr OpenSSL avant de l’envoyer à la CA
Une CSR ne devrait jamais partir “à l’aveugle”. Avant l’envoi, un contrôle rapide permet de vérifier le sujet, les extensions et les SAN, afin d’éviter une émission inutilement rejetée ou un certificat incomplet.
Commande de vérification :
openssl req -text -in mondomain.com.csr -noout -verify
Ce contrôle aide à repérer un nom de domaine manquant, une erreur de saisie ou une mauvaise combinaison de champs. Quand un certificat doit être utilisé sur une boutique, un portail client et une interface admin, cette vérification évite des heures perdues en aller-retour.
Un détail utile : pour des besoins ponctuels ou sur une machine sans OpenSSL, certains outils en ligne lisent aussi les mêmes informations. Mais dès qu’un environnement doit rester maîtrisé, la vérification locale garde un avantage évident.
Quand le certificat ne correspond pas à la clé
Il arrive qu’un certificat, une clé privée et une CSR ne soient pas alignés. Dans ce cas, la validation échoue, et le déploiement peut rester bloqué jusqu’à correction.
Pour éviter ce scénario, le contrôle de cohérence reste précieux, surtout dans les équipes où plusieurs personnes manipulent les fichiers. Un simple écart de version ou de nom suffit parfois à créer une panne qui ressemble à un problème de sécurité alors qu’il s’agit d’un souci de génération.
Point clé : un CSR vérifié avant envoi, c’est déjà une partie du travail gagnée.
Cas concrets, bonnes pratiques et erreurs fréquentes avec OpenSSL sous Linux
Dans un environnement réel, les difficultés reviennent souvent autour des mêmes points : oubli du SAN, nom de domaine mal saisi, ou génération trop rapide sans lecture du résultat. Pourtant, quelques habitudes simples changent tout.
- Préparer la clé avant la CSR : cela évite de mélanger les étapes.
- Centraliser les champs dans un fichier ini : la demande reste lisible.
- Vérifier le résultat avant envoi : le SAN doit apparaître clairement.
- Conserver les fichiers séparés : clé, configuration et CSR ne servent pas au même usage.
Dans un cas fictif proche de nombreux déploiements PME, un site e-commerce avait un certificat valable pour le domaine principal, mais pas pour le sous-domaine de paiement. Résultat : navigation interrompue au moment du tunnel de vente. Une CSR avec SAN correctement préparée aurait évité ce blocage, ce qui rappelle une règle simple : le certificat doit suivre l’usage réel, pas l’inverse.
Pour aller plus loin, OpenSSL reste aussi utile pour inspecter, convertir ou tester des certificats SSL/TLS, mais la base d’un bon déploiement commence très souvent ici : une demande bien pensée, une clé cohérente et un SAN complet.
Questions utiles sur la génération d’une csr avec SAN sous Linux
Pourquoi ajouter un SAN dans une CSR OpenSSL ?
Le SAN permet de couvrir plusieurs noms de domaine, sous-domaines ou IP avec un seul certificat, ce qui évite les erreurs de correspondance côté navigateur ou serveur.
Faut-il obligatoirement un fichier de configuration ?
Non, mais un fichier ini rend la demande plus propre, plus lisible et bien plus simple à reproduire quand plusieurs identités doivent être intégrées.
RSA ou ECC pour une clé privée OpenSSL ?
RSA reste le choix le plus compatible, tandis qu’ECC peut être plus léger et plus moderne selon l’infrastructure et les exigences de sécurité.
Comment savoir si la CSR contient bien le SAN ?
La commande openssl req -text -in fichier.csr -noout -verify permet de lire les détails de la demande et de contrôler les extensions avant l’envoi à la CA.
Peut-on générer une CSR sans saisie interactive ?
Oui, avec une configuration préparée à l’avance ou avec les bonnes options de commande, la génération peut se faire sans questions successives.


